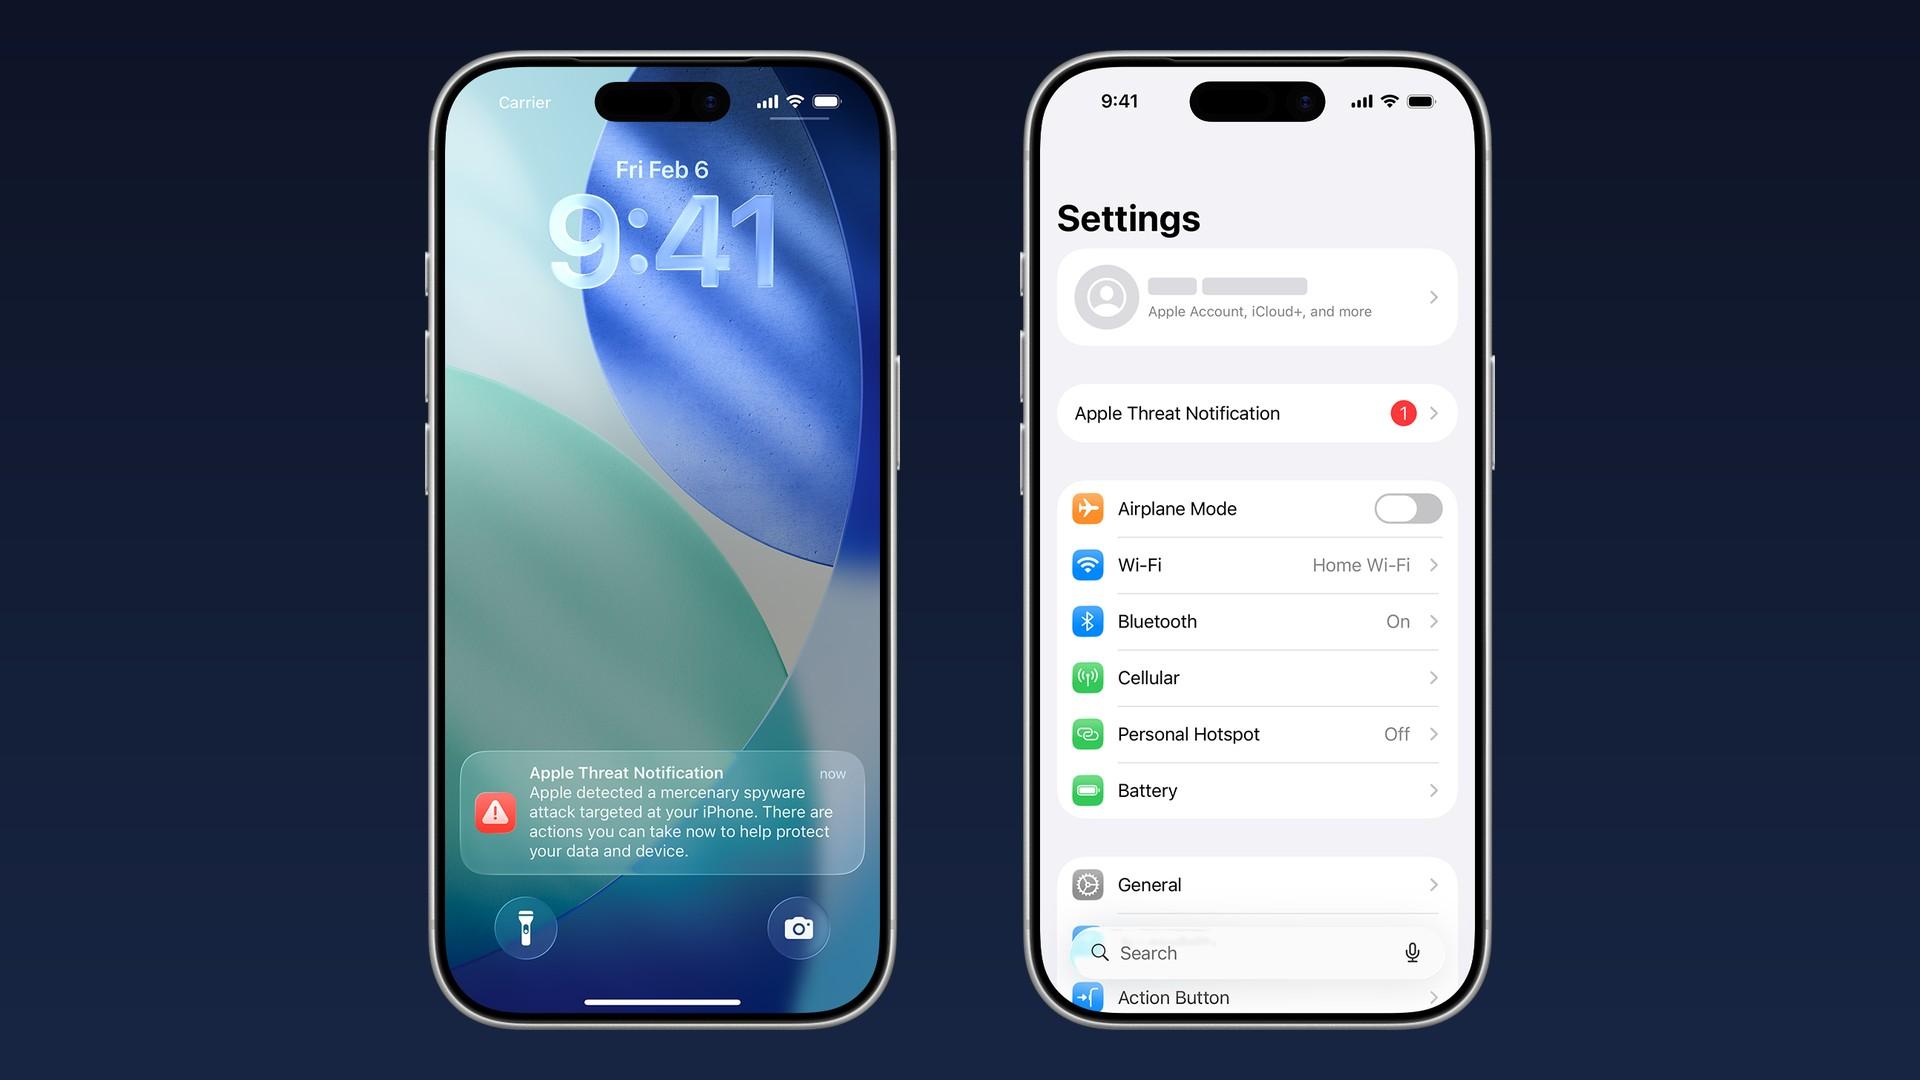
Apple предупредила пользователей в 99 странах, что их iPhone мог стать целью атаки с использованием наёмного шпионского ПО. Уведомление появляется на экране блокировки и в настройках телефона. Оно не подтверждает заражение, но указывает на риск для людей, которые могут быть особенно уязвимы для целевых атак.
В Германии Федеральное ведомство по информационной безопасности (BSI) призвало получателей действовать так, будто их устройства могли быть скомпрометированы. Среди адресатов уведомлений — депутаты Бундестага, сотрудники федерального правительства и журналисты. Для большинства пользователей такое предупреждение не повод для паники, но оно напоминает о важности обновления программного обеспечения.
Германия реагирует на предупреждение
BSI связалось с получателями уведомлений и разъяснило, как им следует действовать. Министр цифровизации Карстен Вильдбергер подтвердил, что уведомления получили парламентарии и что некоторые устройства могли оказаться под угрозой. Ведомство не сообщило, сколько государственных служащих получили предупреждение, и не назвало возможного виновника.
Представитель правительства Штефан Корнелиус заявил, что Берлин относится к ситуации со всей серьёзностью, но не уточнил, получал ли предупреждение канцлер Фридрих Мерц. Сообщалось также о возможной угрозе для членов делегации, сопровождавшей канцлера в поездках по Азии, сотрудников министерств и работников СМИ. Расследование продолжается, публично ответственный за атаки не установлен.
Предупреждение Apple не доказывает, что атака удалась. BSI признало, что не знает, произошёл ли взлом или была предпринята только попытка. Apple не раскрывает, кто может стоять за атаками, и не подтверждает, что устройства были скомпрометированы. Несмотря на неопределённость, ведомство рекомендует принять меры предосторожности, особенно людям с уязвимым профилем.
Что может делать шпионское ПО на iPhone
Если наёмной шпионской программе удаётся проникнуть в телефон, она может получить доступ к широкому кругу данных. По информации немецких властей, такие инструменты способны читать сообщения, в том числе в зашифрованных приложениях, просматривать звонки, контакты, календарь и данные о местоположении, а также включать микрофон или камеру. Это может дать злоумышленникам глубокий доступ к цифровой жизни человека.
Один из распространённых способов проникновения — так называемая атака нулевого клика. Жертве не нужно переходить по ссылке или открывать файл: злоумышленники используют уязвимость в системе. В этой кампании, предположительно, им могло быть достаточно знать номер телефона цели. Поэтому нормальная работа iPhone сама по себе не исключает взлома: подобные вторжения часто остаются незаметными.
Режим блокировки Apple помогает уменьшить поверхность для атаки, но не является универсальным решением. Он блокирует многие вложения в сообщениях, предварительный просмотр ссылок и вызовы FaceTime от незнакомых людей. Режим затрудняет новые попытки проникновения, но не устраняет уже установленное шпионское ПО и может ограничивать привычное использование телефона.
Рекомендации немецкого ведомства
BSI советует как можно скорее обновить iOS. Исключение — ситуация, когда устройство планируют подвергнуть компьютерно-технической экспертизе: тогда предварительно менять систему не следует. Ведомство также рекомендует сменить код разблокировки, пароли от учётной записи Apple и электронной почты, а также включить двухфакторную аутентификацию для всех доступных учётных записей.
При высоком уровне риска ведомство предлагает рассмотреть более радикальные меры: перейти на новый телефон, восстановить учётные записи, использовавшиеся на прежнем устройстве, и сменить номер телефона. Кроме того, BSI рекомендует обновить PIN-коды Signal и WhatsApp, проверить связанные устройства и удалить все неизвестные подключения. Эти шаги предназначены прежде всего для людей, за которыми могут вести целенаправленную слежку.
Людям, которые могут находиться под угрозой за пределами Германии, Apple обычно рекомендует обращаться в круглосуточную службу помощи организации Access Now. Остальным пользователям стоит поддерживать программное обеспечение в актуальном состоянии, установить надёжный код доступа, включить двухфакторную аутентификацию и использовать ключи доступа, если сервис их поддерживает. BSI также создало канал, через который получатели уведомлений в Германии могут сообщить о своём случае, чтобы помочь оценить масштаб ситуации.
Как отличить настоящее уведомление от подделки
Злоумышленники могут копировать такие сообщения, чтобы выманивать данные. Настоящее уведомление Apple отображается сразу в нескольких местах: на экране блокировки, в настройках, по электронной почте и при входе в учётную запись. Компания подчёркивает, что подлинное уведомление никогда не просит переходить по ссылке, открывать файлы, устанавливать профили или сообщать пароли и коды подтверждения.
Если есть сомнения, безопаснее всего самостоятельно открыть account.apple.com и проверить, отображается ли предупреждение в верхней части страницы. Apple называет такие уведомления высоконадёжными, но признаёт, что они не дают абсолютной гарантии. Само получение предупреждения не указывает на злоумышленника и не доказывает заражение телефона: оно призвано побудить пользователя проверить ситуацию и усилить меры безопасности.
Журналисты и публичные фигуры — частые цели
Среди тех, кто рассказал о полученном уведомлении, есть журналисты, уже становившиеся мишенью шпионских программ. Журналист, работающий в Турции, сообщил, что получил уже третье предупреждение за год. Журналист-расследователь и документалист, живущий в Бейруте, рассказал, что его атаковали с помощью Pegasus в 2017 и 2021 годах. Новое уведомление касалось очередной попытки атаковать его устройство; ответственный за неё не установлен.
Apple рассылает такие предупреждения несколько раз в год и заявляет, что уведомила пользователей более чем в 150 странах. По утверждению компании, подобные атаки обходятся в миллионы долларов, требуют высокой технической сложности и направлены на небольшое число людей из-за их должности, деятельности или публичности. Эта кампания отличается от рассылки, проведённой в августе, и связана с недавними атаками.
Предупреждение не означает подтверждённого заражения, но получателю стоит проверить телефон и учётные записи. Режим блокировки снижает риски, однако не устраняет их полностью. Для большинства пользователей важнее всего поддерживать iOS в актуальном состоянии, использовать надёжные пароли и не доверять сообщениям, которые требуют перейти по ссылке или сообщить код. При угрозе целевой слежки полезнее действовать осмотрительно и проверять уведомления через официальные каналы, а не реагировать поспешно.