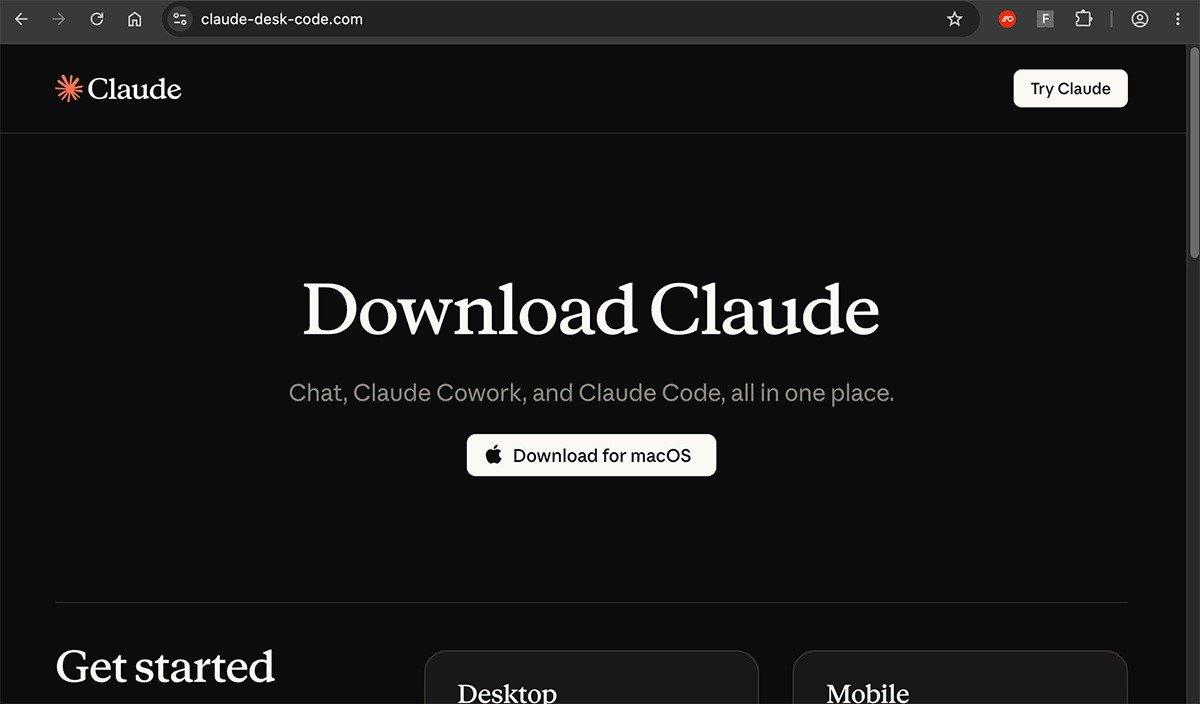
Кампания Adception использует рекламу в Google, чтобы обманом заставить пользователей macOS скачать и установить поддельную версию Claude для Mac. При поиске «claude mac» объявление показывает домен Bing — это должно придать ссылке вид надёжной. Затем пользователя проводят через несколько перенаправлений, взломанный сайт и страницу, имитирующую официальные инструкции Anthropic — компании, создавшей ИИ-ассистента.
Поддельная страница установки Claude
Сценарий начинается с поиска «claude mac» в Google и перехода по рекламному объявлению. Оно ведёт на домен bing.com, создавая ложное ощущение безопасности, но не открывает страницу загрузки напрямую.
Цепочка перенаправлений проходит через Google, систему отслеживания кликов Bing и взломанный сайт WordPress южноамериканского магазина. Настоящий, но скомпрометированный сайт служит промежуточным звеном на пути к мошеннической странице.
Конечный сайт оформлен как подлинная страница установки Claude. На нём даже показана команда, совпадающая с той, которую Anthropic приводит в официальных инструкциях. Это усиливает обман, в том числе для технически подкованных пользователей Mac.
Как устроена цепочка перенаправлений
Каждый переход добавляет видимость надёжности: сначала пользователь попадает на рекламный перенаправитель Google, затем — на страницу Bing, которая пересылает его с помощью JavaScript, а после — на взломанный сайт. В результате трафик выглядит так, будто проходит через известные легитимные сервисы.
Поддельная страница использует клоакинг: она отображается, только если посетитель пришёл из Google или Bing и браузер передал определённые заголовки. При прямом вводе адреса пользователь увидит ошибку 404 или пустую страницу. Это затрудняет обнаружение кампании автоматизированными инструментами и специалистами, которые проверяют сайты вручную.
Домен поддельной страницы может меняться каждые несколько дней. Злоумышленникам не нужно выставлять собственный домен в начале цепочки: они используют домен Bing как витрину, а следующие звенья заменяют по своему усмотрению.
Кнопка копирования подменяет команду в Терминале
На заключительном этапе страница предлагает установить приложение, вставив команду в Терминал macOS. На экране показана легитимная команда Anthropic:
curl -fsSL https://claude.ai/install.sh | bashНо при нажатии кнопки копирования в буфер обмена попадает другая инструкция. Пользователь думает, что вставляет показанную команду, а на самом деле запускает код, который может загрузить и запустить вредоносный контент с инфраструктуры, контролируемой злоумышленниками.
Подменённая команда имитирует загрузку Claude с официального сайта. При этом и на странице, и в Терминале по-прежнему отображается легитимный адрес установки. Это может усыпить бдительность человека, который следует инструкциям.
Что известно о вредоносном ПО и похожих атаках
Тип вредоносной программы, которая устанавливается в результате обмана, не установлен. Обнаружены несколько доменов, связанных с тем же набором инструментов для атак ClickFix, однако утверждать, что на всех пострадавших устройствах произошла кража данных, нельзя.
Ранее сообщалось о похожем случае: реклама на Reddit вела пользователей Mac на поддельную страницу, где предлагалось вставить код в Терминал. Та кампания затрагивала и компьютеры с Windows — это показывает, что схема повторяется с разными приманками.
Атаки ClickFix рассчитаны на то, что жертва сама запустит вредоносный код. В данном случае обман опирается на доверие к странице, которая копирует официальные инструкции Anthropic, и на видимость того, что объявление одобрено поисковой системой.
Как не попасться на уловку
- Скачивайте Claude только через официальные каналы Anthropic. Не считайте объявление безопасным лишь потому, что оно появилось в Google: знакомый домен в цепочке перенаправлений не гарантирует, что конечный адрес легитимен.
- Вводите официальный адрес производителя вручную или переходите к загрузке из его документации, а не из рекламного объявления.
- Перед вставкой команды в Терминал проверяйте содержимое буфера обмена: скопированный текст может отличаться от показанного на мошеннической странице.
- Не запускайте команды в Терминале, не проверив их происхождение. Для загрузки программ отдавайте предпочтение официальным каналам распространения.
- Не полагайтесь на отображаемый домен: в этой кампании для маскировки используются перенаправления и легитимные сервисы.
Эти меры важны для всех пользователей macOS, в том числе в Испании и других странах Европы. Обман построен не на очевидно поддельном сайте, а на цепочке, в которой задействованы сервисы, считающиеся надёжными. Команда, запущенная в Терминале с правами пользователя, может привести к последствиям, которые трудно исправить.
Для разработчиков и распространителей программ этот случай — напоминание о том, что любой желающий может купить рекламу с названием приложения и привлечь людей, ищущих, где его скачать. Помогают снизить риск заметно опубликованный официальный путь установки и предупреждение о том, что рекламным ссылкам не следует доверять.
Кампания Adception не использует уязвимость Claude или macOS. Она играет на двух привычных формах доверия: убеждении, что объявление, одобренное Google, безопасно, и предположении, что видимый домен совпадает с адресом, куда в итоге попадёт пользователь. Не копируйте команды для Терминала со страниц, открытых через рекламу, проверяйте официальный источник и сверяйте содержимое буфера обмена перед запуском любой инструкции.